Un informe de LatamByte revela cómo Estados Unidos y China se disputan hoy el control de ARSAT

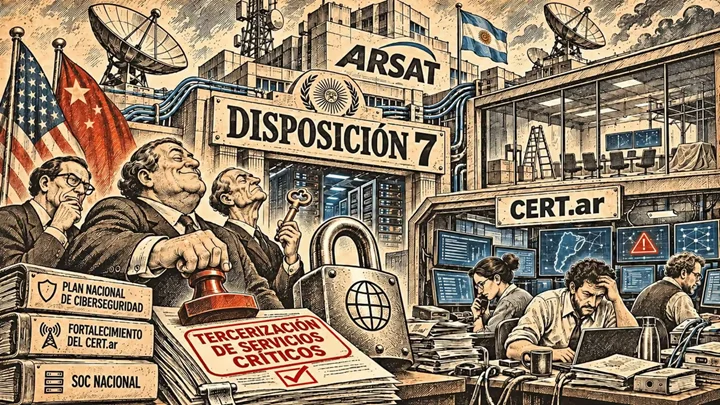
Lo que hace un mes parecía un simple recambio de escritorios en la Casa Rosada, acaba de detonar como un thriller de espionaje corporativo y geopolítica. Un extenso reporte publicado hoy por el portal especializado LatamByte, firmado por el analista en ciberseguridad Juan Pablo Ares y su editor de IA Byto, logró atar los cabos de una seguidilla frenética de quince días que reconfiguró por completo la defensa digital de Argentina. Detrás de un par de renuncias silenciosas se esconde una guerra fría tecnológica por el cerebro de ARSAT, con Estados Unidos y China moviendo las piezas.
La historia no arranca con un despido, sino con un plantón. Como detalla el artículo de LatamByte, el 19 de octubre a última hora, la Secretaría de Innovación canceló de manera abrupta una cumbre donde el gobierno iba a armar un catálogo con pymes argentinas proveedoras de ciberseguridad. A la mañana siguiente, Ariel Waissbein, el entonces jefe del Centro Nacional de Ciberseguridad, presentó su renuncia indeclinable, seguido inmediatamente por su segundo, Ezequiel Gutesman. Juan Pablo Ares cita a fuentes del sector para explicar estas salidas: hablan de falta absoluta de recursos y de un destrato insostenible por parte de la nueva gestión para quienes debían proteger la red nacional.
El vacío de poder no pudo ocurrir en peor momento. Ese mismo 20 de octubre, según reconstruye el equipo de LatamByte, estallaba a nivel global la vulnerabilidad de PHP2Shell. Este hueco de seguridad obligó a gobiernos de todo el mundo a bajar de emergencia sus sitios web para no ser hackeados. Mientras las alarmas sonaban en los servidores locales, el gobierno argentino decidió echar a Ariel Cessario, el coordinador del CERT.ar. Lo echaron en medio del ataque, descabezando literalmente al equipo de bomberos digitales que tenía que apagar el incendio.
El informe, escrito por Ares con asistencia investigativa de Byto IA, subraya un número que hiela la sangre si pensamos en qué datos están en juego: el CERT.ar es el responsable exclusivo de atajar los ataques a los recursos críticos de la Nación. En 2025 tuvieron que intervenir en 520 incidentes (un salto enorme frente a los 335 de 2022). El 92% de esos ataques fueron categorizados como de gravedad "alta" o "crítica", y casi la mitad apuntaron directo al corazón del Estado. Hoy, revela LatamByte, la primera línea de defensa de la infraestructura de todo un país quedó raquítica, operada por apenas tres personas.
Mientras el área técnica se vaciaba de personal calificado, aterrizaban los dólares de Washington. El medio tecnológico marca una coincidencia temporal que deja poco margen para la casualidad: solo dos días después de las renuncias en la cúpula, el subsecretario de Estado norteamericano, Christopher Landau, se paró junto al canciller argentino Pablo Quirno para anunciar una inyección de 15 millones de dólares. El objetivo explícito de ese dinero es montar un centro de operaciones de ciberseguridad bajo el ala norteamericana, directamente dentro de ARSAT.
El artículo de LatamByte cierra el círculo de esta trama con la pieza burocrática que faltaba. A principios de noviembre, el gobierno sentó en la silla de Waissbein a Walter Agüero, un especialista radicado en San Luis. A los cuatro días de asumir, Agüero estampó su firma en la Disposición 7. Esta normativa pasó bajo el radar del gran público, pero como advierte Ares en su análisis, es la llave maestra de todo el conflicto: define exactamente a qué fabricantes el Estado les puede comprar equipos de telecomunicaciones.
En la industria nadie dudó de la letra chica: la Disposición 7 es el cepo definitivo a gigantes chinos como Huawei y consolida un alineamiento milimétrico con las exigencias de ciberseguridad de la Casa Blanca. Cuando la prensa intentó preguntarle al nuevo director sobre esta limpieza express de técnicos y el bloqueo a proveedores asiáticos, hubo un silencio hermético y las consultas se derivaron a la Secretaría de Innovación. En apenas dos semanas, Argentina entregó las llaves de su seguridad informática, mientras tres técnicos miran los monitores cruzando los dedos.
Fuente:
Lo más visto

Rawson en Comunidad estrena su temporada Primavera–Verano y busca nuevos talen
Bono de US$ 600 millones al 10%: el alto costo de los 23 votos que ignoraron a Wall Street
El papelón del MPF en la causa Acueducto obligó a la jueza de Garantía a ir a cuarto intermedio
El Gobierno defendió el ajuste como una forma de poner la economía “al servicio de las personas”
Acueducto Tulum: por qué el MPF excluyó a José Luis Beltrán de los 11 imputados de OSSE